Carte de visite digitale : sécurité, vie privée et RGPD
Une carte de visite digitale est aussi sûre que le service qui l’héberge et que vos choix sur la carte. Elle ne partage que les informations publiées. Les points à contrôler sont le lien public, les données collectées auprès des visiteurs et le lieu de stockage. Cet article donne des repères généraux, pas un avis juridique.
Pour les bases du fonctionnement, lisez le guide sur la carte de visite digitale.
Une carte de visite digitale est-elle sûre ?
Une carte digitale est une page web. Toute personne qui a le lien, le QR code ou un passage sur la puce NFC peut l’ouvrir. C’est son intérêt, et c’est aussi sa première règle de vie privée : ne publiez que des informations que vous donneriez à un inconnu.
Trois points disent si une carte est sûre à utiliser :
- Contenu de la carte. Affiche-t-elle seulement un email professionnel et un téléphone de société ? Une adresse personnelle ou un mobile privé se décide avec soin.
- Collecte de la carte. Avec un formulaire, les réponses du visiteur deviennent des données que vous détenez et devez protéger.
- Fournisseur du service. Il stocke votre carte, vos contacts et votre compte. Son hébergement, ses contrôles d’accès et sa politique comptent.
Une carte papier n’a pas ces questions, mais elle ne se met pas à jour et ne se reprend pas une fois donnée. Une carte digitale se modifie ou se met hors ligne à tout moment : c’est un avantage de sécurité quand un numéro change ou qu’un collègue part.
Une carte de visite digitale est-elle sécurisée ?
La sécurité est l’affaire du fournisseur et la vôtre.
Côté fournisseur, cherchez ces points :
- Connexions chiffrées. La page de la carte doit s’ouvrir en HTTPS.
- Contrôle d’accès. Votre compte doit être protégé par un mot de passe, et une équipe doit avoir des rôles pour que chaque membre voie les contacts qui le concernent.
- Sous-traitants clairs. Le fournisseur doit dire quelles sociétés traitent des données pour lui, par exemple pour l’hébergement ou le paiement.
- Suppression. Vous devez pouvoir supprimer votre compte sans demander d’autorisation.
Côté vous :
- Utilisez un mot de passe fort et unique.
- Retirez l’accès d’un collègue qui part, et mettez ses cartes hors ligne.
- Gardez privés les jetons de votre connexion CRM. Si une personne qui en avait connaissance part, remplacez-les.
- Ne publiez pas sur une carte un élément que vous ne mettriez pas sur un site web.
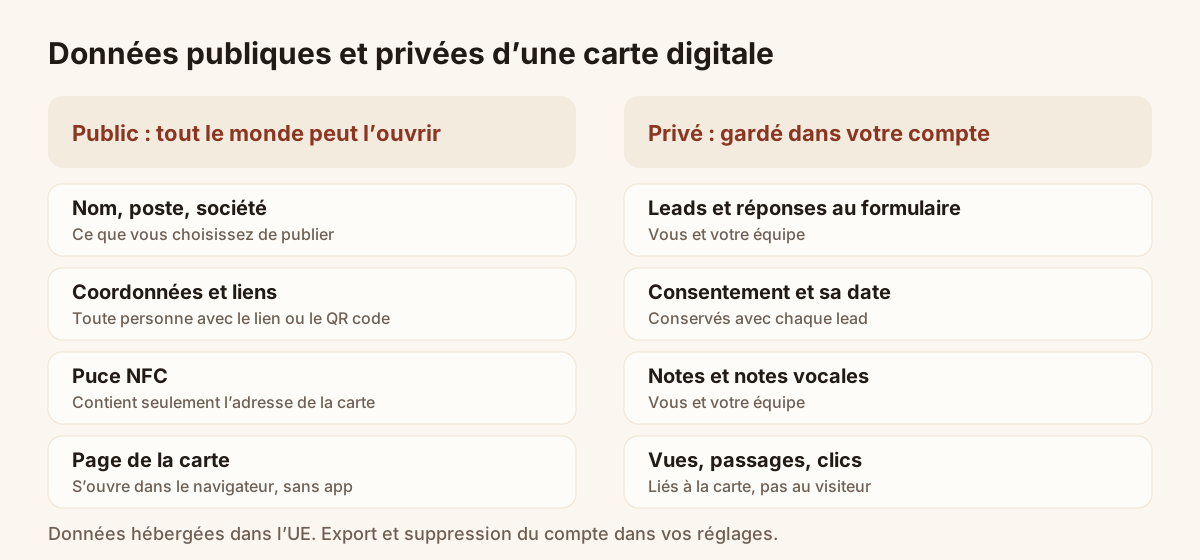
La carte publique d’un côté, les données privées de l’autre.
Quelles données une carte de visite digitale collecte-t-elle ?
Cela dépend de la carte. Une carte sans formulaire ne collecte rien auprès du visiteur. Une carte avec formulaire collecte les réponses que le visiteur saisit.
| Donnée | Origine | Qui la voit |
|---|---|---|
| Infos de la carte | Vous : nom, poste, société, coordonnées, photo, liens | Toute personne avec le lien |
| Infos du lead | Le visiteur, via le formulaire | Vous et votre équipe |
| Consentement | La case facultative cochée par le visiteur | Vous et votre équipe |
| Notes | Vous : notes écrites et notes vocales sur un contact | Vous et votre équipe |
| Statistiques d’usage | La carte : vues, passages, clics | Vous |
Dans Piktechs, les statistiques d’usage (vues de la carte, passages NFC, clics, ouvertures du formulaire) sont liées à la carte, pas à l’identité du visiteur. Les personnes qui consultent une carte ne sont pas identifiées. Un visiteur devient connu seulement quand il choisit de remplir le formulaire.
Le destinataire d’une carte n’installe rien. La carte s’ouvre dans le navigateur du téléphone, et le contact s’enregistre en un geste.
Une carte de visite digitale est-elle conforme au RGPD ?
Aucun outil n’est conforme à lui seul. Le RGPD s’applique à votre manière de l’utiliser. Une carte avec formulaire fait de vous un responsable de traitement des données collectées, avec des obligations : une raison de collecter, une information du visiteur, un moyen de répondre à ses demandes et du soin dans le stockage.
Repères généraux pour une carte utilisée en capture de leads :
- Collectez le minimum. Un nom, un email et une courte question suffisent souvent.
- Informez le visiteur. Dites qui vous êtes et pourquoi vous demandez ces données.
- Obtenez un consentement pour la prospection. Une case que le visiteur coche lui-même, avec un texte clair, est l’approche habituelle. Ne la précochez pas.
- Gardez une preuve. Enregistrez quand et comment la personne a accepté.
- Honorez les demandes. Sachez retrouver, corriger, exporter et effacer les données d’une personne.
- Choisissez vos fournisseurs avec soin. Sachez où le vôtre stocke les données et avec qui il travaille.
Les faits Piktechs, tirés de sa politique et de son produit :
- Le consentement est enregistré avec chaque lead. La case facultative pour recevoir les offres du propriétaire de la carte est conservée avec la date et le texte accepté, comme preuve du consentement.
- Les données sont hébergées dans l’Union européenne. La base de données, l’authentification et le stockage de fichiers tournent chez Supabase, en Irlande. D’autres prestataires, comme le paiement ou la mesure d’audience, peuvent traiter des données hors de l’Union européenne, avec les garanties citées dans la politique de confidentialité.
- Piktechs ne vend pas les données. Le service s’appuie sur des prestataires techniques liés par des accords de traitement, listés dans la politique de confidentialité.
- La carte et le site existent en français et en anglais.
- L’export est disponible à tout moment. Vous téléchargez vos contacts en CSV depuis Contacts.
- La suppression du compte est en libre-service. Elle est dans les réglages et efface définitivement vos cartes, contacts, notes, statistiques et fichiers.
Vous restez responsable de l’usage des leads. Le produit enregistre le consentement. Il ne décide pas à votre place si vous pouvez envoyer une offre. Pour votre cas, demandez conseil à votre délégué à la protection des données ou à un juriste. Pour un QR code sur une affiche ou un stand, voyez collecter des contacts avec un QR code.
Peut-on voler mes infos avec une carte NFC ?
Une puce NFC stocke peu de données. Pour une carte digitale, c’est l’adresse web publique de la carte, pas vos informations. Quand un téléphone touche la puce, il lit cette adresse et ouvre la page.
Les conséquences :
- Lire la puce donne l’adresse, rien d’autre. Les informations viennent de la page de la carte, publique par nature.
- Toute personne proche de la puce peut la lire. La portée est de quelques centimètres, mais la puce n’a pas de mot de passe. Considérez l’adresse comme publique.
- Une puce non verrouillée peut être réécrite. Quelqu’un pourrait écrire une autre adresse sur une puce vierge. Contrôlez la page qui s’ouvre après un passage, comme vous contrôleriez un lien.
- Une puce perdue n’expose rien de privé. Vous pouvez rediriger la puce vers une autre carte, ou mettre la carte hors ligne.
Pour approfondir la technologie, lisez le guide de la carte de visite NFC.
Choisir un fournisseur : les questions à poser
Avant de présenter une carte à vos clients, envoyez au fournisseur une courte liste de questions. Un fournisseur sérieux y répond sans effort.
- Où les données sont-elles stockées, et dans quel pays ?
- Quelles sociétés traitent des données pour son compte, et un accord existe-t-il avec chacune ?
- Le consentement est-il enregistré avec chaque lead, avec une date ?
- Puis-je exporter mes données sans l’aide du support ?
- Puis-je supprimer mon compte moi-même, et quelles données sont effacées ?
- Comment les rôles d’équipe sont-ils gérés quand un membre part ?
Gardez les réponses dans vos dossiers. Si votre entreprise a un délégué à la protection des données, partagez-les avec lui.
Checklist pour une carte digitale sûre
- Listez les infos de la carte. Retirez celles que vous ne donneriez pas à un inconnu.
- Décidez si vous avez besoin d’un formulaire. Si oui, ne demandez que les champs utiles.
- Ajoutez une case de consentement pour la prospection, non précochée, avec un texte clair.
- Vérifiez où votre fournisseur héberge les données et lisez sa politique de confidentialité.
- Protégez le compte avec un mot de passe fort.
- Donnez aux membres de l’équipe seulement les accès nécessaires.
- Sachez exporter et supprimer les données.
- Relisez la carte quand un poste ou un numéro change.
Si le sujet est nouveau pour vous, la définition de la carte de visite digitale est un bon premier pas. Vous pouvez créer une carte gratuite et vérifier ces points sur une vraie carte.
Questions fréquentes
Les gens voient-ils avec qui je partage ma carte ?
Les autres personnes ne voient pas vos contacts. Vos leads sont visibles par vous et, en équipe, par les membres autorisés.
Une carte de visite digitale piste-t-elle les personnes qui la consultent ?
Piktechs compte les vues, passages et clics par carte. Il n’identifie pas le visiteur. Une personne devient connue seulement quand elle remplit le formulaire.
Où mes données sont-elles stockées ?
Dans Piktechs, la base de données et le stockage de fichiers sont hébergés dans l’Union européenne. Certains prestataires, comme le paiement ou la mesure d’audience, peuvent traiter des données hors de l’Union européenne, avec les garanties citées dans la politique de confidentialité.
Puis-je supprimer mes données ?
Oui. Vous exportez vos contacts en CSV à tout moment, et vous supprimez votre compte depuis les réglages. La suppression efface vos cartes, contacts, notes, statistiques et fichiers, et résilie l’abonnement actif.
Est-ce un avis juridique ?
Non. Ce sont des repères généraux. Pour votre situation, demandez conseil à un délégué à la protection des données ou à un juriste.
À lire ensuite
 Guide
Carte de visite numérique : comment ça marche, de la création au lead
Fonctionnement d’une carte de visite numérique : contenu, partage par QR code, NFC ou lien, enregistrement du contact, formulaire, statistiques et offres.
 Article
Cartes de visite digitales pour équipes : charte, gestion et suivi de chaque carte
Déployez des cartes de visite digitales dans votre équipe : charte verrouillée, rôles, attribution des leads et statistiques par carte, dès 15 € le siège.
 Article
Quelle carte de visite digitale choisir ? 12 critères
Comment choisir une carte de visite digitale : 12 critères à vérifier (partage sans appli, NFC, formulaire, équipe, CRM, données) et une grille à remplir.
 Article
Application de carte de visite : les fonctions à exiger
Quelles fonctions exiger d’une application de carte de visite, lesquelles sont utiles et lesquelles sont des gadgets, avec un tableau pour comparer.
 Article
Carte de visite électronique : l’ajouter à votre signature e-mail
Créez une carte de visite électronique pour Outlook ou Gmail et comparez-la à un lien de carte vivante dans votre signature, avec vues et contacts.
 Article
Carte de visite virtuelle : la créer pour Zoom, LinkedIn et e-mail
Créez une carte de visite virtuelle à partager en visio, sur LinkedIn et par e-mail. Étapes, QR code en arrière-plan Zoom et carte gratuite.
Créez votre carte digitale
Le plan Free comprend une carte active. Aucune application à installer pour ceux qui la reçoivent.